
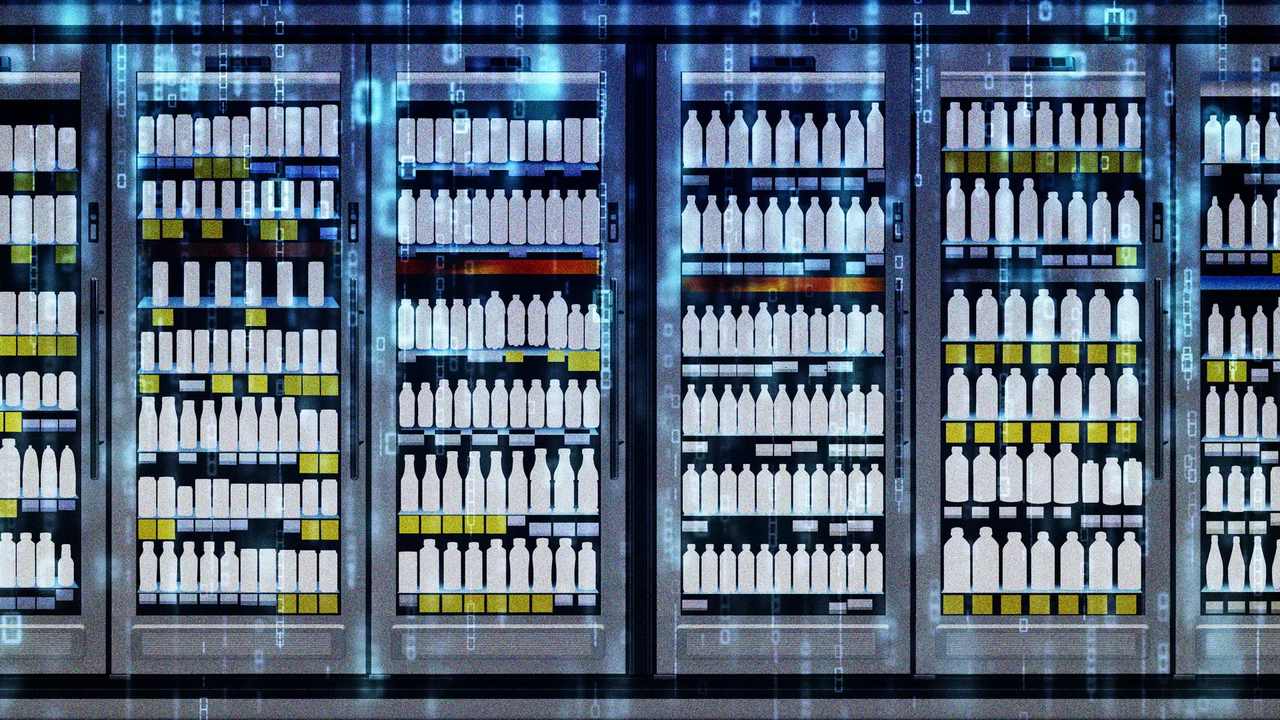
El FBI, la CISA y tres departamentos de Estados Unidos publicaron el 5 de noviembre un aviso conjunto sobre una amenaza cibernética en curso contra sistemas de refrigeración industrial y monitoreo de la cadena de frío.
No es un problema teórico: los atacantes ya alteraron temperaturas en supermercados de Europa, en tres instalaciones de sangre en Francia y en equipos de seis bases militares estadounidenses.
Qué dice la alerta conjunta
El fact sheet lo firman la CISA, el FBI, el Departamento de Salud y Servicios Humanos, el Departamento de Agricultura y el Departamento de Transporte. Los sectores expuestos incluyen salud pública, alimentos y agricultura, química y transporte.
Los atacantes buscan controladores electrónicos de temperatura y controladores de refrigeración comercial que estén sin parches o conectados a internet. “Toda organización que dependa de sistemas de refrigeración y monitoreo debe suponer que puede ser un objetivo”, dijo Chris Butera, director ejecutivo adjunto interino de ciberseguridad de la CISA.
Los ataques que precedieron el aviso
En octubre, atacantes comprometieron controladores en supermercados franceses. Una segunda ola en noviembre afectó a más de 100 tiendas en Europa: algunos sistemas se apagaron y otros subieron la temperatura hasta 50 °C, según BleepingComputer.
El 3 de noviembre, el Establecimiento Francés de Sangre confirmó que un incidente en un proveedor de equipos de refrigeración alteró la temperatura y los ajustes de descongelación en tres instalaciones que almacenan productos sanguíneos.
El ataque no comprometió las reservas gracias a los sistemas de alerta. En Estados Unidos, seis bases militares reportaron fallas de refrigeración en agosto y la División de Investigación Criminal del Ejército abrió una pesquisa.
Supermercados de Luxemburgo, Bélgica y Suecia también reportaron alzas de temperatura y comida perdida.
Por qué un termostato conectado es un riesgo físico
Estos controladores se conectan a internet para monitoreo remoto, registro continuo, gestión de descongelación y ahorro energético. Esa comodidad es la puerta: si el dispositivo quedó expuesto sin contraseña robusta ni actualizaciones, un atacante puede cambiar el punto de ajuste o forzar ciclos de calefacción y descongelación.
El resultado va desde inventario perdido y equipos con menor vida útil hasta peligro de incendio. También puede ocultar las lecturas para que nadie detecte el problema a tiempo.
Qué revisar si dependes de la refrigeración industrial
- Sacar los controladores de internet o ponerlos detrás de un cortafuegos con acceso restringido.
- Cambiar las contraseñas predeterminadas por claves únicas y largas.
- Aplicar parches e identificar los equipos que el proveedor ya no soporta para retirarlos.
- Separar la red de refrigeración de la red corporativa.
- Fijar límites seguros de temperatura y confirmar que las alarmas llegan a personas reales.
- Mantener respaldos y un plan de contingencia para la cadena de frío.
El punto ciego en Latinoamérica
La alerta es estadounidense, pero el riesgo no respeta jurisdicciones. En la región, muchos supermercados, hospitales y bodegas frigoríficas operan controladores instalados hace años, sin soporte del fabricante y con acceso remoto que nadie revisa.
Como señaló Joshua Corman, del Institute for Security and Technology, son pocos los fabricantes de refrigeración industrial, así que varios negocios comparten las mismas debilidades.
La ola de ciberataques contra infraestructura crítica ya mostró que los equipos viejos y expuestos son el eslabón más débil. Si tu operación depende del frío, la pregunta ya no es si el equipo está conectado, sino quién puede cambiarle la temperatura desde otro país.
Más en: Ciberseguridad
