
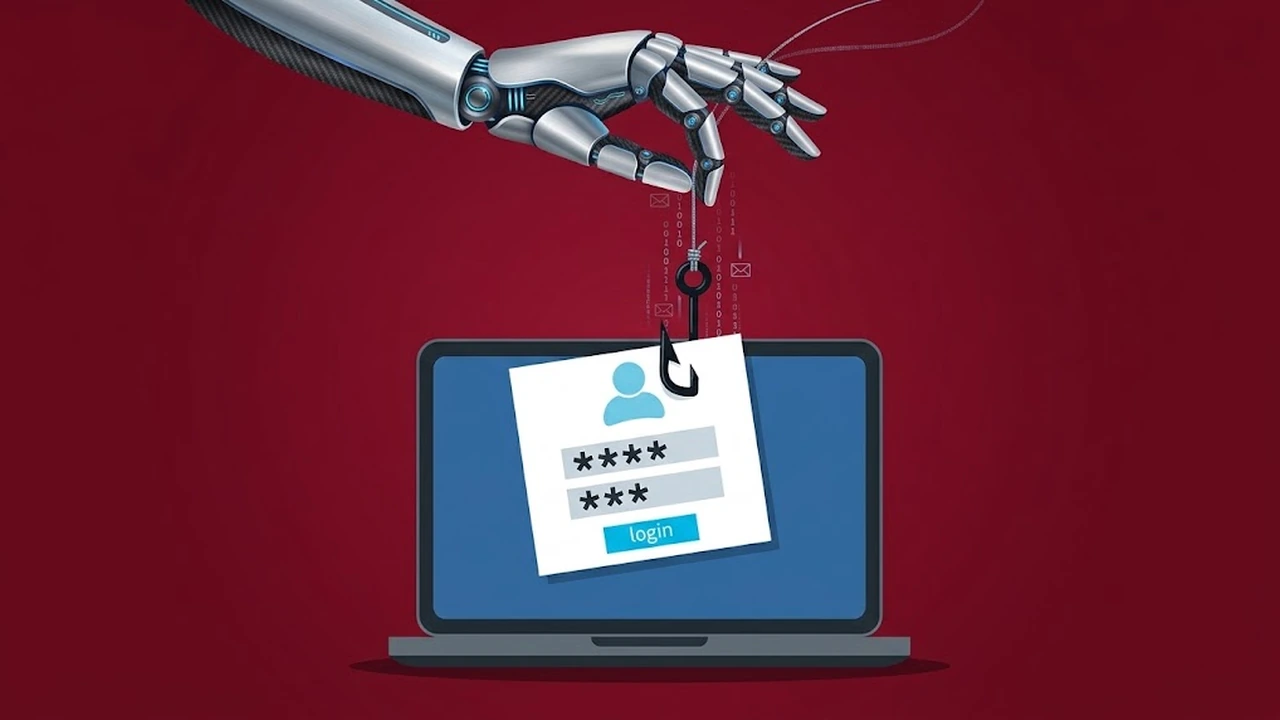
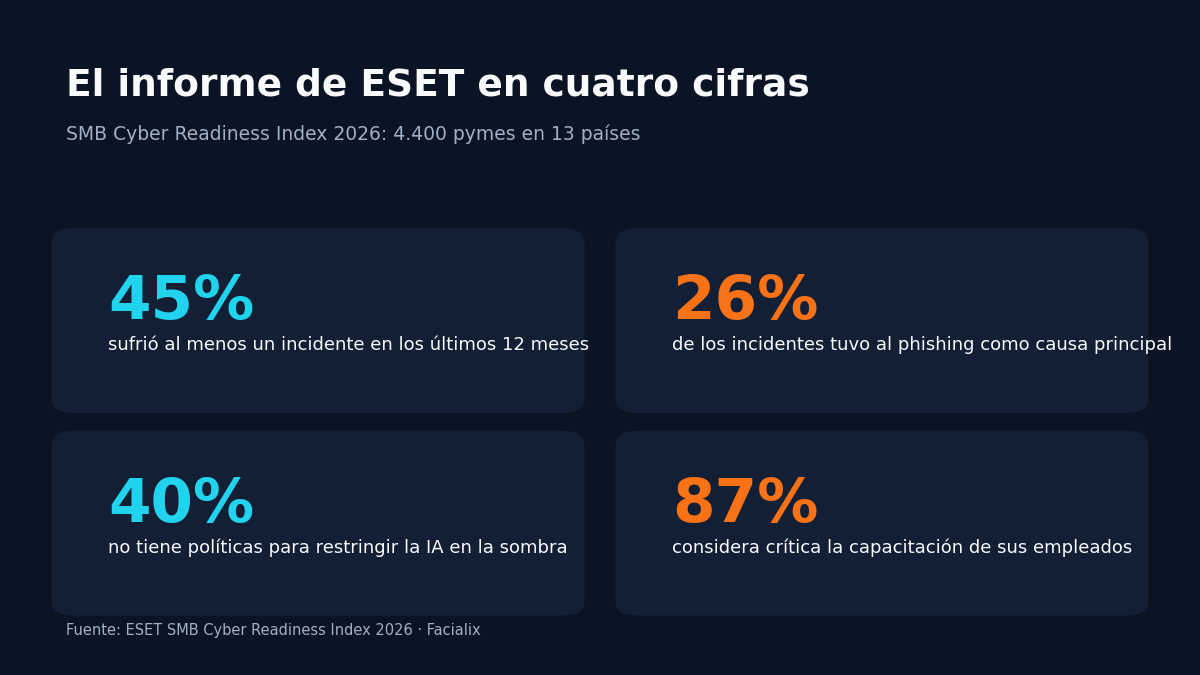
El 45% de las pymes sufrió un incidente de ciberseguridad en los últimos 12 meses y el phishing fue la causa más común, con 26% de los casos.
El Índice de Preparación Cibernética para Pymes 2026 de ESET, basado en 4.400 encuestas en 13 países, apunta a un problema menos espectacular que la IA: faltan políticas y controles básicos.
Qué midió el índice
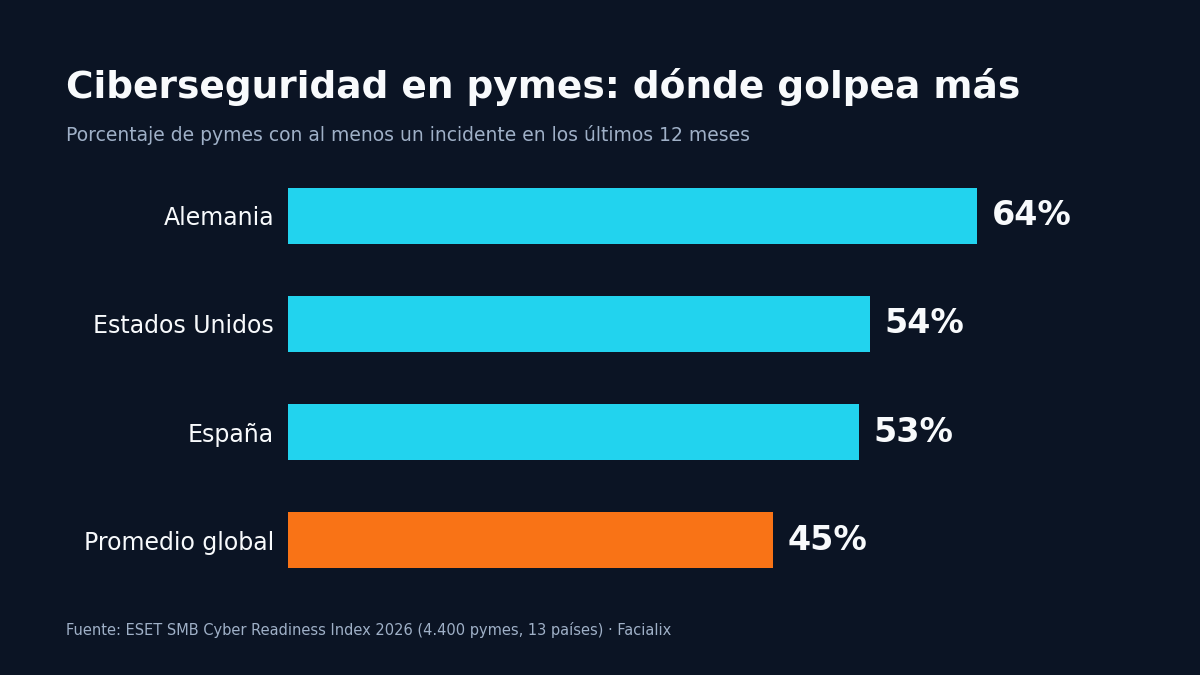
ESET encuestó a 4.400 responsables de pymes de entre 25 y 1.000 endpoints en 13 países. El 45% reportó al menos un incidente en el último año y el 14% sufrió más de uno.
Alemania encabeza la lista con 64%, seguida de Estados Unidos con 54% y España con 53%.
El phishing fue la causa más frecuente, con 26% de los incidentes. La telemetría de ESET de 2025 muestra algo parecido: 34% de las amenazas detectadas fueron phishing o estaban relacionadas.
El 80% que se repite no es el dato del índice
Esta semana circuló una cifra llamativa: el phishing con IA representaría más del 80% de la ingeniería social observada. La nota original la atribuye al índice de ESET, pero el texto del especialista Mark Szabo dice que «algunos informes» muestran ese 80%. No es una medición del índice.
El documento de ESET mide otra cosa: phishing como causa del 26% de los incidentes. La diferencia no es menor. El 80% sirve para el titular; el 26% sirve para decidir en qué gastar el presupuesto.
La IA cambia el volumen, no el guion
Juraj Jánošík, vicepresidente de IA de ESET, lo resume así: el impacto práctico de la IA hoy es habilitar más phishing convincente, desarrollo de malware más rápido y abuso escalable de herramientas de IA, no malware autónomo nuevo.
Los ingenieros de ESET observaron que el uso directo de IA para generar malware sigue siendo limitado.
El cambio real está en el costo: un correo creíble en cinco idiomas pasó de horas a minutos, y eso se nota en el volumen.
40% sin política de IA en la sombra
El 40% de las pymes encuestadas no tiene políticas que restrinjan el uso de IA no aprobada. En Estados Unidos, la adopción de herramientas de IA llega al 81%. La combinación es incómoda: más herramientas conectadas a datos de la empresa, con poca visibilidad de qué se usa y dónde.
El 87% considera crítica la capacitación de empleados y el 72% ya usa simulaciones de phishing con refuerzo periódico. Es la parte que mejor está funcionando, según el informe.
Qué hacer esta semana
- Haz un inventario de herramientas de IA y define quién tiene acceso a qué datos.
- Escribe una política mínima: qué información no se puede pegar en un chatbot.
- Simula phishing con refuerzo, no con una charla anual.
- Activa MFA y aplica parches. El índice insiste en lo básico porque ahí siguen los incidentes.
La IA no reemplazó el phishing. Lo hizo más barato y más creíble. Para una pyme, la defensa sigue siendo la misma: menos accesos, más formación y una política escrita antes del próximo correo.
El reporte de Kaspersky de esta semana apunta en la misma dirección: la IA acelera ataques que ya existían.
Más en: Ciberseguridad, Inteligencia Artificial
