
Aqua Team Nautilus ha realizado un estudio que muestra la facilidad con la que se pueden subvertir las extensiones de Visual Studio Code (VS Code).
La popularidad de VS Code, utilizado por el 74% de los desarrolladores según StackOverflow, hace que sea un blanco fácil para los atacantes.

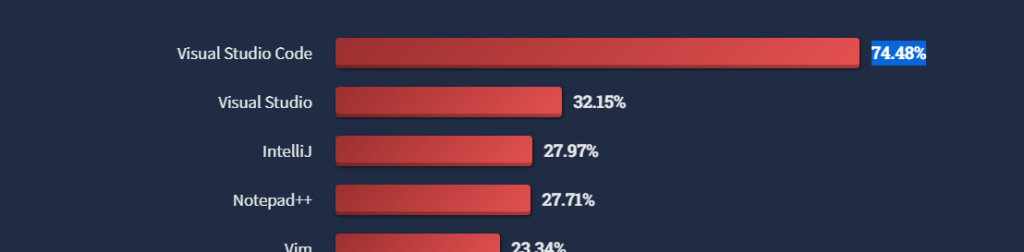
Las extensiones se ejecutan con los mismos privilegios que el usuario y carecen de sandbox, lo que hace que la ejecución de una extensión maliciosa sea potencialmente devastadora.
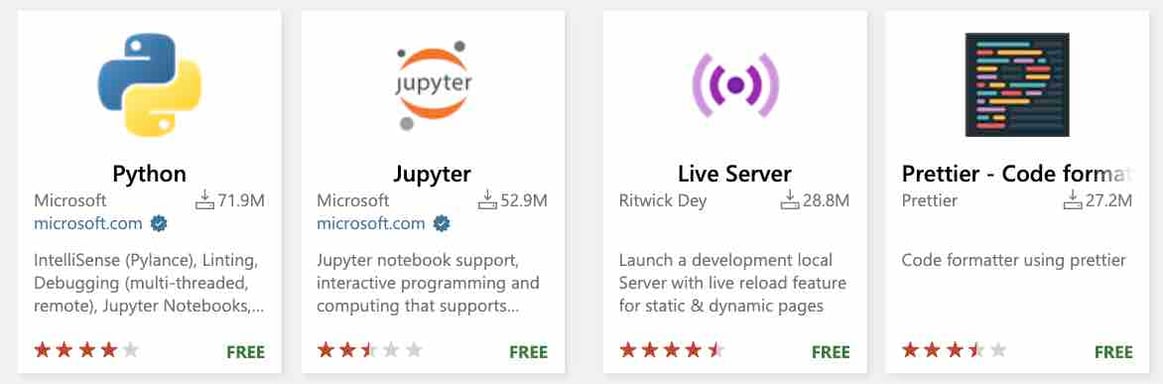
El estudio consistió en crear una extensión falsa que copiaba el formateador de código Prettier y subirla a la tienda de extensiones de Microsoft, el Marketplace.
Podría interesarte:
La extensión falsa se veía idéntica a la original, excepto por una URL diferente. Además, los investigadores también descubrieron que la verificación de extensiones por parte de Microsoft no es suficientemente robusta, ya que la marca “Autor verificado” solo significa que el autor posee un dominio, sin importar su autenticidad.
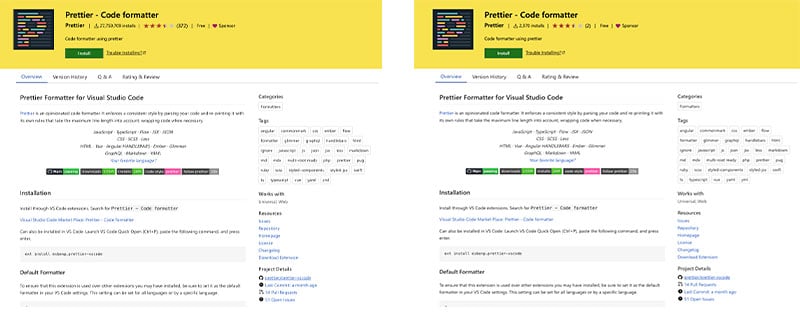
En menos de 48 horas, la extensión falsa obtuvo más de mil descargas de desarrolladores de todo el mundo, demostrando la vulnerabilidad de la cadena de suministro de extensiones de VS Code.
Los usuarios deben tener cuidado al descargar extensiones y verificar siempre la autenticidad de las mismas antes de instalarlas.
La conclusión del estudio es que la seguridad de las extensiones de VS Code es un problema serio. La falta de sandboxing significa que una extensión maliciosa podría tener acceso completo al sistema y causar daños considerables. Además, la falta de verificaciones efectivas en el Marketplace permite a los atacantes crear extensiones falsas que parecen confiables y son fáciles de instalar.
Los investigadores lograron engañar a más de mil desarrolladores activos en poco menos de 48 horas, lo que demuestra la gravedad del problema.
Consulta la fuente original aquí.
Más en: Inteligencia Artificial
